 إشترك في الشروق
قراصنة يخترقون مكتب التحقيقات الفيدرالي الأمريكي ويستولون على بيانات آلاف الموظفين
تاريخ النشر : 23:21 - 2026/09/22
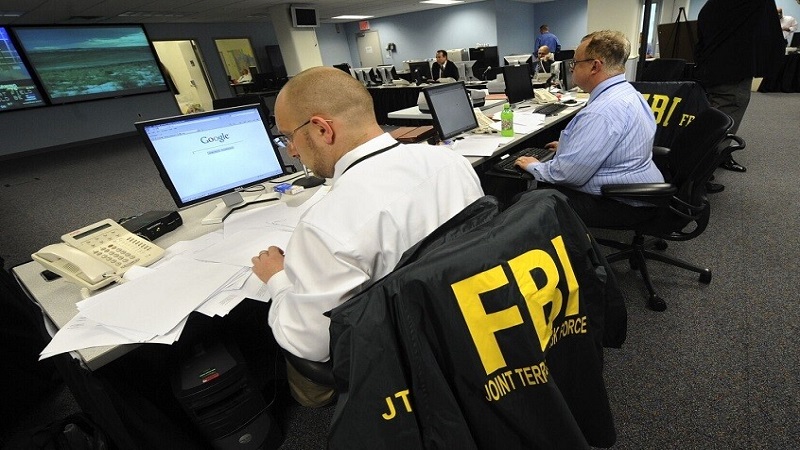
أعلنت مجموعة القرصنة الإلكترونية "ShinyHunters" أنها اخترقت أنظمة مكتب التحقيقات الفيدرالي الأمريكي وسرقت بيانات تخص 5000 موظف إضافة للمتقدمين للعمل في المكتب، ورويترز تحقق ببعضها.
ونشرت المجموعة بيانا على موقعها في الشبكة المظلمة (Dark Web)، قالت فيه إنها استهدفت مكتب التحقيقات الفيدرالي ردا على إعلان صادر عن المكتب في مايو 2026 كشف أساليب عمل المجموعة ونصح الضحايا بعدم دفع الفدية.
وفقا لممثل عن المجموعة تحدث إلى موقع 404 Media، استغلت"ShinyHunters" ثغرة "يوم الصفر" (Zero-Day) في برنامج PeopleSoft التابع لشركة أوراكل، وهو برنامج لإدارة الموارد البشرية تستخدمه المؤسسات الكبرى لتخزين بيانات المتقدمين للوظائف والموظفين.
وأضاف الممثل أن المجموعة تمكنت من التحرك جانبيا إلى خوادم AWS GovCloud - وهي بيئة سحابية مخصصة للعمل الحكومي الحساس - ونزلت ما بين 2 إلى 3 تيرابايت من البيانات. وقالت المجموعة: "بحوزتنا بيانات تخص جميع موظفي FBI والمتقدمين للعمل فيه".
تشمل البيانات المسروقة المزعومة أسماء العملاء وعناوين منازلهم وأرقام هواتفهم، بالإضافة إلى معلومات عن أزواجهم. كما زعمت المجموعة أن البيانات تشمل معلومات شخصية وصحية حساسة تخص الموظفين الحاليين والسابقين والمتقدمين.
أعلنت مجموعة القرصنة الإلكترونية "ShinyHunters" أنها اخترقت أنظمة مكتب التحقيقات الفيدرالي الأمريكي وسرقت بيانات تخص 5000 موظف إضافة للمتقدمين للعمل في المكتب، ورويترز تحقق ببعضها.
ونشرت المجموعة بيانا على موقعها في الشبكة المظلمة (Dark Web)، قالت فيه إنها استهدفت مكتب التحقيقات الفيدرالي ردا على إعلان صادر عن المكتب في مايو 2026 كشف أساليب عمل المجموعة ونصح الضحايا بعدم دفع الفدية.
وفقا لممثل عن المجموعة تحدث إلى موقع 404 Media، استغلت"ShinyHunters" ثغرة "يوم الصفر" (Zero-Day) في برنامج PeopleSoft التابع لشركة أوراكل، وهو برنامج لإدارة الموارد البشرية تستخدمه المؤسسات الكبرى لتخزين بيانات المتقدمين للوظائف والموظفين.
وأضاف الممثل أن المجموعة تمكنت من التحرك جانبيا إلى خوادم AWS GovCloud - وهي بيئة سحابية مخصصة للعمل الحكومي الحساس - ونزلت ما بين 2 إلى 3 تيرابايت من البيانات. وقالت المجموعة: "بحوزتنا بيانات تخص جميع موظفي FBI والمتقدمين للعمل فيه".
تشمل البيانات المسروقة المزعومة أسماء العملاء وعناوين منازلهم وأرقام هواتفهم، بالإضافة إلى معلومات عن أزواجهم. كما زعمت المجموعة أن البيانات تشمل معلومات شخصية وصحية حساسة تخص الموظفين الحاليين والسابقين والمتقدمين.